


Necessary



 Anmelden
 Germany (Deutsch)
Aktualisiert: April 2026
Sigen misst der Produktsicherheit großen Wert bei und bemüht sich, Produktsicherheitsprobleme schnell zu bewerten und zu lösen. Es verpflichtet sich, ein nachhaltiges und vertrauenswürdiges Schwachstellenmanagementsystem aufzubauen und offen mit externen Interessengruppen zusammenzuarbeiten, um gemeinsam die Herausforderungen von Schwachstellen anzugehen.
Die folgende Grafik zeigt den Sigen-PSIRT-Prozess auf einer übergeordneten Ebene.
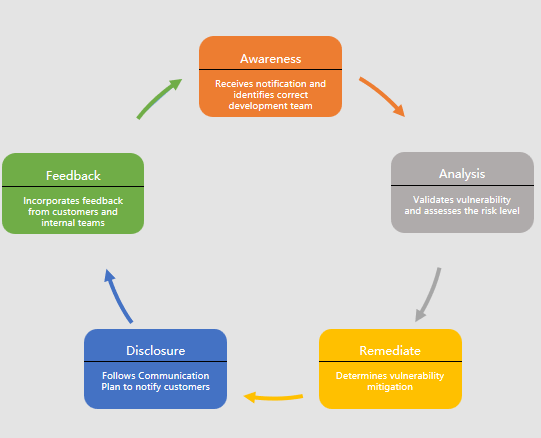
Nach Erhalt einer Schwachstellenbenachrichtigung arbeiten wir mit den relevanten Produktteams zusammen, um die Schwachstelle zu analysieren und zu verifizieren, deren Schwere anhand der tatsächlichen Auswirkungen auf das Produkt zu bewerten, die Beseitigungspriorität zu bestimmen und einen Behebungsplan zu entwickeln (einschließlich Workarounds, Patches/Versionsupdates und weiteren Risikominderungsmaßnahmen, die Kunden umsetzen können). Wir werden innerhalb von 72 Stunden, nachdem die Schwachstelle als hochprofilig oder aktiv ausgenutzt bestätigt wurde, Sicherheitsbulletins herausgeben, um verwandte Kunden über den Verarbeitungsfortschritt zu informieren.
Während des gesamten Schwachstellenhandhabungsprozesses werden wir den Umfang der Schwachstelleninformationen streng kontrollieren und diese nur unter den Personen teilen, die an der Schwachstelle beteiligt sind. Gleichzeitig bitten wir den Melder, die Schwachstelleninformationen vertraulich zu halten, bis unsere Kunden Zugang zu einer vollständigen Lösung haben.
Sigen verwendet derzeit das Common Vulnerability Scoring System Version 3.1 (CVSS v3.1), um den Schweregrad der identifizierten Schwachstellen zu bewerten. CVSS ermöglicht eine gemeinsame Bewertungsmethode und eine gemeinsame Sprache, um die Eigenschaften und Auswirkungen von Schwachstellen zu kommunizieren. CVSS versucht, eine Messung dafür festzulegen, wie viel Sorge eine Verwundbarkeit rechtfertigt. Das CVSS-Modell verwendet drei verschiedene Messungen oder Scores, die Basis-, Zeit- und Umweltberechnungen umfassen, die jeweils aus einer Reihe von Kennzahlen bestehen. Wir verwenden die Qualitative Severity Rating Scale von CVSS, um die Schweregradbewertung zu definieren:
| Sicherheitswirkungsbewertung | CVSS-Punktzahl |
| Kritisch | 9.0-10.0 |
| Hoch | 7.0-8.9 |
| Medium | 4.0-6.9 |
| Niedrig | 3,9 oder weniger |
Während der Entwicklung, Lieferung und Bereitstellung von Produkten werden wir, falls eine Schwachstelle in einem von einem Anbieter bereitgestellten Produkt oder Dienstleistung festgestellt wird, proaktiv mit dem Lieferanten Kontakt aufnehmen, um die Schwachstelle zu beheben und eine Sicherheitswarnung unter Verwendung des vom Lieferanten bereitgestellten CVSS-Scores herausgeben. Für Open-Source-Software-Schwachstellen werden wir die Schwachstellenmanagementrichtlinien der Open-Source-Community einhalten, vermutete Schwachstellen der Open-Source-Community melden, sie auffordern, Behebungslösungen zeitnah zu veröffentlichen, und eine Sicherheitswarnung unter Verwendung des CVSS-Scores der Open-Source-Community herausgeben.
Das Sicherheitsniveau der Schwachstellen ist als kritisch oder hoch definiert, wir werden Sicherheitsbulletins herausgeben, um relevante Interessengruppen zu benachrichtigen. Vorher werden wir den Schwachstellen-Reaktionsprozess abschließen und feststellen, ob ausreichende Sanierungslösungen zur Bewältigung der Schwachstelle verfügbar sind. Der Inhalt enthält typischerweise folgende Informationen:
1. Betroffene Produkte und Versionen
2. Identifikator für die Schwachstelle
3. Kurze Beschreibung der Schwachstelle und der potenziellen Auswirkungen bei Ausnutzung
4. Die Schweregradbewertung des Common Vulnerability Scoring System (CVSS) für die Schwachstelle
5. Details zur Behebung wie Sicherheitsupdates, Abmilderungen oder andere vom Kunden erforderliche Maßnahmen
Unter Berücksichtigung der Kundenerfahrung können Maßnahmen zur Behebung von Verwundbarkeiten in folgenden Formen angeboten werden:
1. Für Produkte, die mit dem Internet verbunden sind, wird Sigen proaktiv stille Remote-Updates starten, um Schwachstellen zu beheben.
2. Für Produkte ohne Internetverbindung wird Sigen Updates in die mySigen-App senden, sodass Kunden lokale Updates durchführen können, um die Schwachstelle zu beheben.
Im zweiten Szenario ist der Kunde dafür verantwortlich, alle Sicherheitsmeldungen umgehend zu bewerten und alle empfohlenen Updates innerhalb seines Wartungsfensters umzusetzen. Wenn der Kunde sich entscheidet, die bereitgestellten Updates nicht anzuwenden oder die Umsetzung verzögert, übernimmt er alle Risiken, die sich aus Sicherheitsrisiken, Datenverlust, Systemunterbrechungen oder anderen daraus resultierenden Folgen ergeben.
Dieses Dokument dient ausschließlich Informationszwecken und wird "wie es ist" ohne jegliche ausdrückliche, stillschweigende oder gesetzliche Gewährleistungen bereitgestellt, einschließlich, aber nicht beschränkt auf, Garantien für Verkaufsfähigkeit, Eignung für einen bestimmten Zweck oder Nichtverletzungen. Nichts in diesem Dokument darf so interpretiert werden, dass vertragliche Verpflichtungen, Dienstleistungsverpflichtungen oder Garantien bezüglich der Reaktion auf Schwachstellen, Behebungsfristen oder Sicherheitsleistungen geschaffen werden. Die in diesem Dokument enthaltenen Informationen können von Sigenergy jederzeit ohne vorherige Vorankündigung aktualisiert, geändert oder zurückgezogen werden. Darüber hinaus darf nichts in dieser Richtlinie als Erlaubnis zur Durchführung von Aktivitäten ausgelegt werden, die gegen anwendbare Gesetze, Vorschriften oder vertragliche Verpflichtungen verstoßen.





 Cookie-Einstellungen

These cookies are essential for the proper functioning of my website. Without these cookies, the website would not work properly
| Name | Expiration | Description |
| PHPSESSID | session | Cookie generated by applications based on the PHP language. This is a general purpose identifier used to maintain user session variables. It is normally a random generated number, how it is used can be specific to the site, but a good example is maintaining a logged-in status for a user between pages. |
| cookielist-consent | 1 year | Sets this cookie to remember users' consent preferences so that their preferences are respected on their subsequent visits to this site. It does not collect or store any personal information of the site visitors. |
| sl-session | 1 day | Anti-crawler and machine behavior recognition |
Analytical cookies are used to understand how visitors interact with the website. These cookies help provide information on metrics such as the number of visitors, bounce rate, traffic source, etc.
| Name | Expiration | Description |
| _ga | 1 year | The _ga cookie, installed by Google Analytics, calculates visitor, session and campaign data and also keeps track of site usage for the site's analytics report. The cookie stores information anonymously and assigns a randomly generated number to recognize unique visitors. |
| _ga_6JGTHLPYFN | 1 year | This cookie is installed by Google Analytics. |
| _gcl_au | 3 months | Provided by Google Tag Manager to experiment advertisement efficiency of websites using their services. |