


Niezbędne pliki cookie



 Zaloguj się
 Poland (Polish)
Aktualizacja: kwiecień 2026
Sigen przywiązuje dużą wagę do bezpieczeństwa produktu i dąży do szybkiej oceny oraz rozwiązania problemów związanych z bezpieczeństwem produktu. Firma zobowiązuje się do budowy trwałego i godnego zaufania systemu zarządzania podatnościami oraz otwartej współpracy z zewnętrznymi interesariuszami, aby wspólnie przeciwdziałać wyzwaniom związanym z podatnościami.
Poniższa grafika ilustruje proces Sigen PSIRT na ogólnym poziomie.
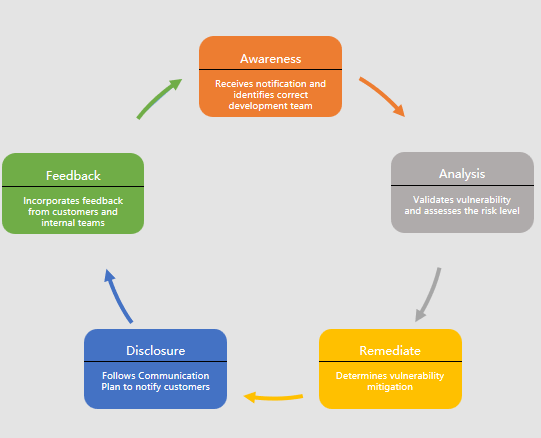
Po otrzymaniu powiadomienia o podatności współpracujemy z odpowiednimi zespołami produktowymi, aby przeanalizować i zweryfikować podatność, ocenić jej nasilenie na podstawie rzeczywistego wpływu na produkt, określić priorytet naprawy oraz opracować plan naprawy (w tym obejścia, poprawki/aktualizacje wersji oraz inne środki ograniczające ryzyko, które klienci mogą wdrożyć). Będziemy wydawać biuletyny bezpieczeństwa w ciągu 72 godzin od potwierdzenia, że luka jest szczególnie widoczna lub aktywnie wykorzystywana, aby powiadomić powiązanych klientów o postępach w obsłudze.
W trakcie procesu obsługi podatności będziemy ściśle kontrolować zakres informacji o podatnościach, udostępniając je tylko osobom zaangażowanym w ich obradę. Jednocześnie prosimy zgłaszającego o zachowanie informacji o podatnościach w tajemnicy, dopóki nasi klienci nie będą mieli dostępu do pełnego rozwiązania.
Sigen obecnie korzysta z Common Vulnerability Scoring System w wersji 3.1 (CVSS v3.1) do oceny poziomu nasilenia zidentyfikowanych luk. CVSS umożliwia wspólną metodę punktacji oraz wspólny język do komunikowania charakterystyki i skutków podatności. CVSS stara się ustalić, jak duże obawy budzi dana podatność. Model CVSS wykorzystuje trzy odrębne pomiary lub wyniki, w tym obliczenia bazowe, czasowe i środowiskowe, z których każdy składa się z zestawu metryk. Do definiowania oceny nasilenia używamy Skali Jakościowej Ciężkości z CVSS:
| Ocena wpływu na bezpieczeństwo | Wynik CVSS |
| Krytyczne | 9.0-10.0 |
| Wysoko | 7.0-8.9 |
| Medium | 4.0-6.9 |
| Low | 3,9 lub niżej |
Podczas rozwoju, dostawy i wdrażania produktów, jeśli w produkcie lub usłudze dostarczonej przez dostawcę zostanie wykryta luka, proaktywnie kontaktujemy się z dostawcą, aby usunąć lukę i wydać ostrzeżenie dotyczące bezpieczeństwa, korzystając z wyniku CVSS dostarczonego przez dostawcę. W przypadku luk oprogramowania open source będziemy przestrzegać polityk zarządzania podatnościami społeczności open-source, zgłaszać podejrzewane luki społeczności open source, zachęcać ich do terminowego udostępnienia rozwiązań naprawczych oraz wydawać alert bezpieczeństwa na podstawie wyniku CVSS udostępnionego przez społeczność open-source.
Poziom wpływu na bezpieczeństwo podatności definiowany jest jako krytyczny lub wysoki, będziemy wydawać biuletyny bezpieczeństwa, aby poinformować odpowiednich interesariuszy. Przed tym zakończymy proces reagowania na podatności i ocenimy, czy dostępne są wystarczające rozwiązania do usunięcia luki. Treść zazwyczaj zawiera następujące informacje:
1. Produkty i wersje objęte tym wpływem
2. Identyfikator podatności
3. Krótki opis podatności i potencjalnego wpływu w przypadku wykorzystania
4. Ocena poważności według Common Vulnerability Scoring System (CVSS) dla podatności
5. Szczegóły naprawy, takie jak aktualizacja bezpieczeństwa, środki łagodzące lub inne działania wymagane przez klienta
Biorąc pod uwagę doświadczenia klientów, środki usuwania luk mogą być dostępne w następujących formach:
1. Dla produktów podłączonych do internetu Sigen proaktywnie inicjuje zdalne ciche aktualizacje w celu łatania luk.
2. Dla produktów bez połączenia z internetem, Sigen będzie przesyłać aktualizacje do aplikacji mySigen App, umożliwiając klientom lokalne aktualizacje w celu naprawy luki.
W drugim przypadku klient jest odpowiedzialny za szybką ocenę wszystkich biuletynów bezpieczeństwa oraz wdrożenie wszystkich zalecanych aktualizacji w ramach okna konserwacyjnego. Jeśli klient zdecyduje się nie stosować lub opóźni wdrożenie dostarczonych aktualizacji, bierze na siebie wszelkie ryzyka wynikające z zagrożeń bezpieczeństwa, utraty danych, przerw w systemie lub innych wynikających z tego konsekwencji.
Dokument ten jest udostępniany wyłącznie w celach informacyjnych i jest dostarczany "w stanie", bez żadnych gwarancji, czy to wyraźnych, domniemanych czy ustawowych, w tym, ale nie tylko, gwarancji przydatności handlowej, przydatności do określonego celu lub braku naruszeń. Nic w niniejszym dokumencie nie może być interpretowane jako tworzenie jakichkolwiek zobowiązań kontraktowych, zobowiązań serwisowych ani gwarancji dotyczących reagowania na podatności, terminów naprawienia czy wydajności bezpieczeństwa. Informacje zawarte w tym dokumencie mogą być aktualizowane, modyfikowane lub wycofane przez Sigenergy w dowolnym momencie bez wcześniejszego powiadomienia. Ponadto nic w niniejszej polityce nie może być interpretowane jako udzielenie zgody na podejmowanie działań naruszających obowiązujące przepisy, regulacje lub zobowiązania umowne.





 Ustawienia plików cookie

Te pliki cookie są niezbędne do prawidłowego działania witryny. Bez nich witryna nie działałaby prawidłowo.
| Nazwa | Okres ważności | Opis |
| PHPSESSID | sesja | Plik cookie generowany przez aplikacje oparte na języku PHP. Jest to uniwersalny identyfikator służący do utrzymywania zmiennych sesji użytkownika. Zwykle ma postać losowo wygenerowanej liczby. Sposób jego użycia może zależeć od witryny; typowym przykładem jest utrzymywanie zalogowania użytkownika podczas przechodzenia między stronami. |
| cookielist-consent | 1 rok | Ten plik cookie zapamiętuje preferencje użytkowników dotyczące zgody, aby były respektowane podczas kolejnych wizyt w witrynie. Nie gromadzi ani nie przechowuje żadnych danych osobowych odwiedzających. |
| sl-session | 1 dzień | Rozpoznawanie robotów indeksujących i zachowań maszynowych. |
Analityczne pliki cookie służą do poznania sposobu interakcji odwiedzających z witryną. Dostarczają informacji o takich wskaźnikach jak liczba odwiedzających, współczynnik odrzuceń i źródła ruchu.
| Nazwa | Okres ważności | Opis |
| _ga | 1 rok | Plik _ga, instalowany przez Google Analytics, oblicza dane dotyczące odwiedzających, sesji i kampanii oraz śledzi korzystanie z witryny na potrzeby raportów analitycznych. Przechowuje informacje anonimowo i przypisuje losowo wygenerowany numer w celu rozpoznawania unikalnych odwiedzających. |
| _ga_6JGTHLPYFN | 1 rok | Ten plik cookie jest instalowany przez Google Analytics. |
| _gcl_au | 3 miesiące | Udostępniany przez Google Tag Manager w celu testowania skuteczności reklamowej witryn korzystających z jego usług. |